国内の会社への不正アクセスが相次いでいます|JPCERT/CCの注意喚起(2026年10月)と、小さな会社のホームページで備える5つのこと【2026年版】
公開日:2026.11.10
- Webサイト保守
- WordPress
記事の監修
IT・WEB集客の専門家
波多野 明仁(Akihito Hatano)
WEB業界歴20年以上。大学生の頃に約50サイトを制作・運営して収益化。ITシステム開発会社でSEを6年間経験したのち独立。東証プライム企業をはじめ、これまでに4,000サイト以上を改善。自社メディアの制作・運営で培ったアクセスアップのノウハウを、クライアント企業のWEB集客に活かしている。1年でアクセス数が715倍になった企業、売上が25倍になった企業など、法人実績多数。
こんにちは、株式会社ソライルの波多野です。
「ニュースで、不正アクセスで個人情報が漏れたおそれ、という発表をよく見かける」
「でも、大きな会社の話で、うちの小さなホームページには関係ないのでは」
そう思われている方も多いのではないでしょうか。
日本のセキュリティの相談窓口であるJPCERT/CC(JPCERTコーディネーションセンター)は、2026年10月8日に「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を出し、10月23日に内容を足しました。
2026年9月前後から、国内の会社や団体で、不正アクセスによる個人情報などの漏えいが相次いでいるという内容です。
この記事では、Webが専門ではない経営者・ご担当者の方に向けて、次のことを順番にご説明します。
- 注意喚起で伝えられていること
- 小さな会社のホームページに関わるところ
- 自社のサイトで備える5つのこと
- やってはいけないことと、おかしいと感じたときの動き方
- 頼むときに伝えること
1. 注意喚起で伝えられていること
注意喚起は、主に会社や団体のシステムの担当者に向けたものです。
専門的な内容も多いため、ここでは要点だけをまとめます。
| 項目 | 内容 |
|---|---|
| 出したところ | JPCERT/CC(JPCERT-AT-2026-0030) |
| 日付 | 2026年10月8日に公開、10月23日に更新 |
| 起きていること | 2026年9月前後から、国内の会社や団体で不正アクセスによる個人情報などの漏えいが相次いでいる |
| 主な手口 | すでに知られている弱点を探して攻撃する。設定ファイルやバックアップファイルを盗み出そうとする。アプリの裏側の仕組み(API)を悪用する |
| 10月23日に足されたこと | AIを使って弱点を探す道具(本来は安全を確かめるための道具)を悪用した攻撃が確かめられた |
| 被害にあったもの | お客様向けのサービスだけでなく、社員向けの管理の仕組みなど、多くの人が使う前提ではないものも含まれる |
注意喚起では、特定の1つの弱点が狙われているのではなく、相手ごとにさまざまな「すでに知られている弱点」が探されているとされています。
2. 小さな会社のホームページに関わるところ
注意喚起の内容には、大きなシステム向けの話も多くあります。
その中で、小さな会社のホームページ(とくにWordPress)にも関わるのは、次の3つです。
| 注意喚起の内容 | ホームページで言いかえると |
|---|---|
| すでに知られている弱点を探して攻撃する | WordPress本体・プラグイン・テーマ・PHPが古い版のままのサイトが狙われる |
| 設定ファイルやバックアップファイルを盗み出そうとする | 引っ越しや作り直しのときに作ったバックアップや、設定ファイルの写しが、だれでも見られる場所に残っていると狙われる |
| 多くの人が使う前提ではないものも被害にあう | 作り直す前の古いサイト、テスト用のサイト、使っていない管理の画面も狙われる |
AIを使った道具では、たくさんのサイトを短い時間で調べられます。
「小さい会社だから狙われない」ではなく、「弱点が残っているところから狙われる」と考えたほうが、実際に近いと言えます。
3. 自社のサイトで備える5つのこと
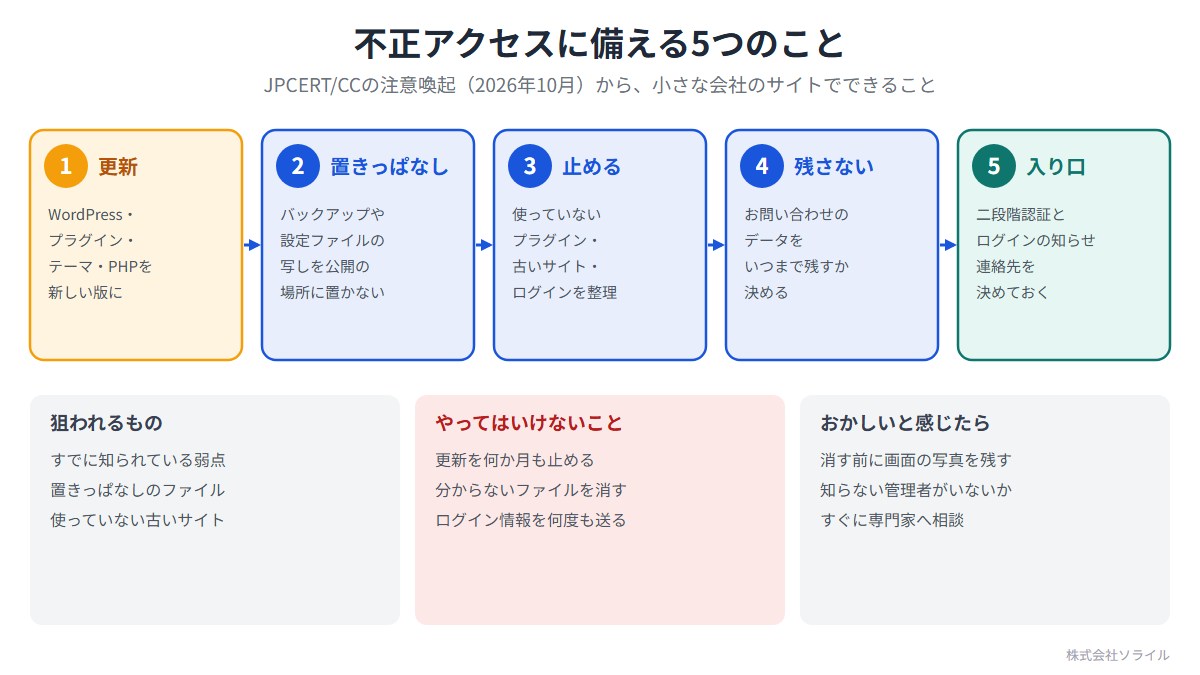
注意喚起で勧められている対策のうち、小さな会社のホームページで取り組めるものを5つにまとめました。
1. WordPressとプラグイン、テーマ、PHPを新しい版にする
注意喚起では、弱点のある版を使っている場合は、直した版に更新するよう勧めています。
WordPressの管理画面で「ダッシュボード」→「更新」を開き、更新が残っていないかを見ます。
あわせて、サーバーの管理画面で、PHPの版が古いままになっていないかも確かめます。
PHP 8.2は、2026年12月31日で安全のための修正が終わります。
まだ8.2以前を使っている場合は、年内に切り替えの段取りを決めておきましょう。
2. 公開の場所に、バックアップや設定ファイルの写しを置いていない
サイトの引っ越しや作り直しのときに作った、バックアップの圧縮ファイルや、「設定ファイルの写し」が、だれでも見られる場所に残っていることがあります。
WordPressの設定ファイルには、データベースに入るためのパスワードなどが書かれています。
その写しが見つかると、入り込まれるきっかけになります。
サーバーのファイルの一覧で、次のようなファイルがないかを見ます。
- 心当たりのない「.zip」「.tar.gz」「.sql」などの圧縮ファイルやデータの書き出し
- 名前の後ろに「old」「bak」「backup」「コピー」と付いたファイルやフォルダ
- 「wp-config.php」以外に、名前の似た設定ファイル
見つけても、すぐには消さないでください。
何のためのファイルかを確かめ、必要なら外から見えない場所に移してから片付けます。
3. 使っていないものを止める
注意喚起では、仕事に必要のない管理の機能がインターネットに公開されている場合は、公開を止めるよう勧めています。
ホームページでは、次のものが当てはまります。
- 有効にしていないプラグインや、使っていないテーマ
- 作り直す前の古いサイトや、試しに作ったテスト用のサイト
- 辞めた人や、取引の終わった制作会社のログインの権利
使っていないプラグインも、サーバーの中に残っていれば狙われることがあります。
止めるだけでなく、要らないものは消しておきます。
4. 集めた個人情報を、ずっと残さない
注意喚起では、保存の期間を過ぎたデータや、使い終わったデータを残さないよう勧めています。
お問い合わせの内容を、WordPressの中に保存するプラグインを使っていることがあります。
何年分も残っていると、漏れたときの被害が大きくなります。
いつまで残すかを決めて、要らなくなったものは消しましょう。
メールで同じ内容を受け取っている場合は、サイトの中には残さない設定にできることもあります。
5. 入り口を固め、おかしいことに気づけるようにする
- 管理者のパスワードを、ほかで使っていない長いものにする
- ログインに二段階認証を付ける
- 何回もまちがえたらログインできなくなる設定を入れる
- ログインがあったときや、管理者が増えたときに知らせが来るようにする
- おかしいと感じたときに、だれに連絡するかを決めておく
注意喚起では、不正アクセスに気づく体制と、気づいたときの初めの動きを見直すよう勧めています。
小さな会社では、「だれに連絡するか」を決めておくだけでも、動き出しが大きく変わります。
4. やってはいけないこと
- 「様子を見よう」と、更新を何か月も止めたままにする
- 不安になって、意味の分からないファイルを手当たりしだいに消す
- バックアップを、確かめずにサイトと同じ公開の場所に置く
- ログイン情報を、メールやチャットに何度も書いて送る
WordPressが動くのに必要なファイルを消すと、サイトが表示されなくなります。
ファイルを片付けるときは、必ずバックアップを取ってから行ってください。
5. おかしいと感じたら
次のようなことがあれば、入り込まれている可能性があります。
- WordPressの「ユーザー」の一覧に、知らない管理者が増えている
- 覚えのないページや、知らないサイトへのリンクが増えている
- サーバーの会社から「不審な通信がある」と連絡が来た
- お客様から「変な画面が出た」「変なメールが来た」と言われた
ファイルを消したり、上書きしたりする前に、画面の写真を残して、専門家に相談してください。
どこから入られたのかの手がかりが残っていると、入口をふさぐところまで進められます。
6. 頼むときに伝えること
- ホームページのアドレス
- サーバーの会社名と、WordPressの版(分かれば)
- 最後に更新した時期と、だれが管理しているか
- 気になっていること(古いサイトが残っている、知らないファイルがある、など)
- サイトでお客様の情報を集めているか(お問い合わせ、会員、予約など)
「どこまで自分で確かめたか」も一緒に伝えると、頼まれた側が同じことを繰り返さずに済みます。
7. ソライルでのお手伝い
ソライルの無料サイト健康診断では、ホームページのアドレスをお送りいただくだけで、外から確かめられる範囲を見て、所見をメールでお返しします。
保守をお任せいただいているサイトでは、毎月サイトを確認し、気になる点があればお知らせしています。
ソライルはお客様に2つのことをお約束しています。
毎月、必ずサイトを確認します。
毎月、月次報告をメールにてお送り致します。
月次報告はスタンダードプラン以上が対象で、ライトプランではオプションで追加できます。
8. まとめ
- JPCERT/CCは2026年10月8日(23日に更新)、国内の会社への不正アクセスが相次いでいると注意喚起を出した
- すでに知られている弱点、置きっぱなしの設定ファイルやバックアップが狙われ、AIで弱点を探す道具の悪用も確かめられている
- WordPress・プラグイン・テーマ・PHPを新しくし、公開の場所に置いたバックアップや写しを片付ける
- 使っていないものを止め、集めた個人情報を残しすぎず、入り口を固めて知らせが来るようにする
- おかしいと感じたら、消す前に画面の写真を残して相談する
「うちのホームページに古いものが残っていないか、外から見てほしい」と思われたら、ソライルの無料サイト健康診断をご利用ください。
フォームにURLを入れて送っていただくだけで、通常1営業日以内に、メールで所見をお返しします。
営業のお電話はいたしません。
更新や片付けも含めて、毎月の確認を任せたい方は、ホームページ保守サービスのページもご覧ください。
関連記事
- WordPressのセキュリティを自分でチェックする|管理画面だけでできる5分の点検10項目と、見つかったときの直し方【2026年版】
- WordPressのユーザー一覧に知らない管理者がいたら|最初の30分ですることと、消す前に確かめること【2026年版】
- WordPressのログインに二段階認証を付ける|会社のサイトでの選び方と、担当者が替わるときの注意【2026年版】
- PHP 8.2のサポート終了(2026年12月31日)|WordPressのサイトで年内にやる切り替えの段取り【2026年版】
- WordPressのバックアップ|「取っている」で終わらせず、戻せる形にする方法【2026年版】
よくある質問
Q. 小さな会社のサイトも、本当に狙われますか?
A. 狙われます。
弱点を探す攻撃は、相手の大きさを選ばず、インターネットに公開されたサイトをまとめて調べます。
会社の大きさより、弱点が残っているかどうかが分かれ目になります。
Q. AIを使った攻撃には、特別な対策が要りますか?
A. 探される弱点は、古い版のままのソフトや、置きっぱなしのファイルなど、これまでと同じものです。
AIで速く、たくさん調べられるようになった分、基本の対策をもれなく続けることが、いちばんの備えになります。
Q. バックアップファイルは、どこに置けばよいですか?
A. だれでも見られる公開の場所ではなく、サーバー会社のバックアップの機能や、外から見えない場所に置きます。
置き場所が分からない場合は、サーバーの会社か、サイトを管理している会社に確かめてください。
Q. セキュリティのプラグインを入れれば十分ですか?
A. 助けにはなりますが、それだけでは防ぎきれません。
更新が止まっていたり、古いファイルが残っていたりすると、プラグインでは守れないところから入られます。
プラグインと合わせて、5つのことを確かめてください。
Q. どのくらいの頻度で確かめればよいですか?
A. 更新は月に1回以上が目安です。
ファイルやログインの権利の片付けは、サイトを作り直したときや、担当者が替わったとき、取引先が変わったときに見直すのがおすすめです。
関連記事
前の記事
Googleの2026年9月のスパムアップデートで順位が下がったら|本当に影響を受けたかの見分け方と、小さな会社のサイトで確かめる6つのこと【2026年版】
次の記事
WordPressで消した文章・ページを元に戻す|どう消えたかで分ける4つの戻し方と、やってはいけないこと【2026年版】