【2026年10月】WordPressの脆弱性とアップデートのまとめ|今月確認したいこと
公開日:2026.10.09 更新日:2026.10.10
- Webサイト保守
- WordPress
記事の監修
IT・WEB集客の専門家
波多野 明仁(Akihito Hatano)
WEB業界歴20年以上。大学生の頃に約50サイトを制作・運営して収益化。ITシステム開発会社でSEを6年間経験したのち独立。東証プライム企業をはじめ、これまでに4,000サイト以上を改善。自社メディアの制作・運営で培ったアクセスアップのノウハウを、クライアント企業のWEB集客に活かしている。1年でアクセス数が715倍になった企業、売上が25倍になった企業など、法人実績多数。
こんにちは、株式会社ソライルの波多野です。
今月から、WordPressの脆弱性(セキュリティ上の弱点)とアップデートの情報を、毎月1本にまとめてお届けします。
対象は、WordPressでホームページを運用している中小企業の経営者・担当者の方です。
「今月は何を確かめれば大丈夫か」が分かることを目的にしています。
1. 今月の結論(3行)
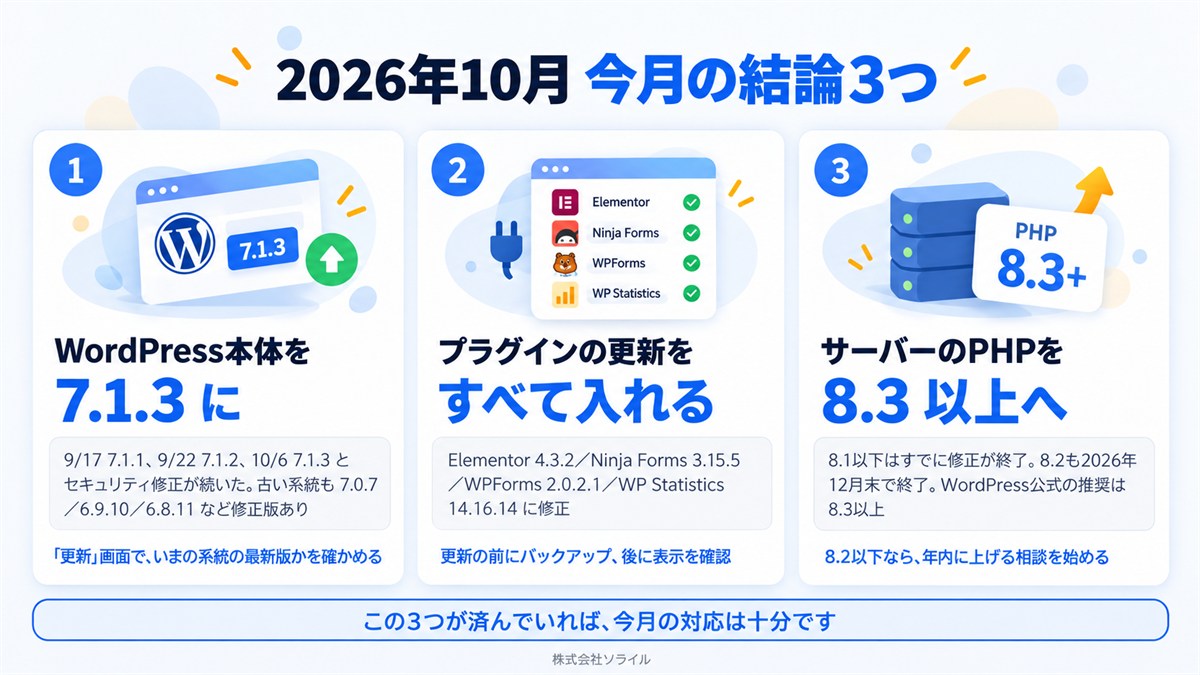
- WordPress本体は、7.1.3になっているかを確かめてください(9月に2回、10月6日にも1回、セキュリティ修正が出ました)
- プラグインは、管理画面の「更新」画面で、残っている更新をすべて入れてください(Elementor・Ninja Forms・WPForms・WP Statisticsに修正が出ています)
- サーバーのPHPが8.1以下なら、年内に8.3以上へ上げる相談を始めてください(8.2も2026年12月末でセキュリティ修正が終わります)
この3つが済んでいれば、今月の対応は十分です。
2. WordPress本体の更新(7.1.1・7.1.2・7.1.3)
9月から10月上旬にかけて、WordPress本体のセキュリティ修正が3回公開されました。
| 版 | 公開日 | 内容 |
|---|---|---|
| 7.1.1 | 9月17日 | 11件のセキュリティ修正と、47件の不具合修正。管理者が細工されたリンクを開くと、知らないテーマが入って乗っ取られる問題などを修正 |
| 7.1.2 | 9月22日 | 緊急度「重大」のセキュリティ修正1件。ログインしていない第三者が、条件がそろうとサーバー内のファイルを読み込ませ、サイトを操作できる問題を修正 |
| 7.1.3 | 10月6日 | 7件のセキュリティ修正と、4件の不具合修正。コメントの管理画面に、細工されたコメントから不正なプログラムが入り込む問題などを修正 |
7.1.2で直った問題は、WordPress 4.7以降のほぼすべての版に当てはまります。
そのため、古い系統を使っているサイトにも修正版が配られています(10月上旬の時点で、7.0系は7.0.7、6.9系は6.9.10、6.8系は6.8.11が最新です)。
「自分のサイトは7.1ではないから関係ない」ではなく、いま使っている系統の最新版になっているかを確かめてください。
セキュリティ対策会社Patchstackは、7.1.2の公開から数時間で、この問題を探す通信が始まったと報告しています。
更新が済んでいれば心配はいりません。
自動更新が有効なサイトでは、すでに自動で入っていることが多いです。
10月6日の7.1.3も、セキュリティ修正のための更新です。
公式のお知らせは、すぐに更新することをすすめています。
7.1.2まで済ませたサイトも、もう一度「更新」画面を確かめてください。
3. 気をつけたいプラグインの脆弱性(よく使われるもの5件)
9月に修正が公開されたプラグインのうち、中小企業のサイトでよく使われているものを5件選びました。
「修正された版」より新しくなっていれば、その問題は解消しています。
| プラグイン | 何をするものか | 問題があった版 | 修正された版 | 利用サイト数 |
|---|---|---|---|---|
| Elementor | ページを見た目で編集する | 4.3.0〜4.3.1のみ | 4.3.2(9月24日) | 1,000万以上 |
| Ninja Forms | お問い合わせフォーム | 3.15.4まで | 3.15.5(9月28日) | 50万以上 |
| WPForms Lite | お問い合わせフォーム | 1.5.0.1〜2.0.2 | 2.0.2.1(9月23日) | 500万以上 |
| WP Statistics | アクセス数の集計 | 14.16.13まで | 14.16.14(9月19日) | 50万以上 |
| All-In-One Security | セキュリティ対策 | 5.4.8まで | 5.4.10(最新版) | 100万以上 |
Elementorの問題は、ログイン中の管理者が細工されたリンクを開くと、管理者アカウントを勝手に作られるおそれがあるものでした。
対象は4.3.0と4.3.1の2つの版だけです。
フォーム系の2件は、入力内容を通じて不正な表示を仕込まれるおそれがあるものです。
いずれも更新すれば解消します。
ここに無いプラグインも、更新が出ていれば入れてください。
Wordfence社の集計では、9月21日〜27日の1週間だけで222のプラグインに319件の脆弱性が公表されています。
すべてを追う必要はなく、「更新」画面に出た更新を月に1回まとめて入れることで、ほとんどは防げます。
4. PHP・サーバーまわりの話題
PHPは、WordPressを動かしているサーバー側のプログラムです。
版ごとにサポート期限があり、期限を過ぎるとセキュリティ修正が届かなくなります。
- PHP 8.1以下:すでにセキュリティ修正が終わっています
- PHP 8.2:2026年12月31日でセキュリティ修正が終わります
- PHP 8.3以上:WordPress公式が推奨している版です(8.3は2027年末、8.4は2028年末まで修正が届きます)
PHPの版は、レンタルサーバーの管理画面で確かめられます。
8.2以下なら、年内に8.3以上へ上げる相談を始めてください。
ただし、PHPを上げると古いプラグインやテーマが動かなくなることがあります。
バックアップを取り、表示とお問い合わせフォームを確かめながら進めるのが基本です。
5. 自分で確かめる方法(管理画面の「更新」画面の見方)
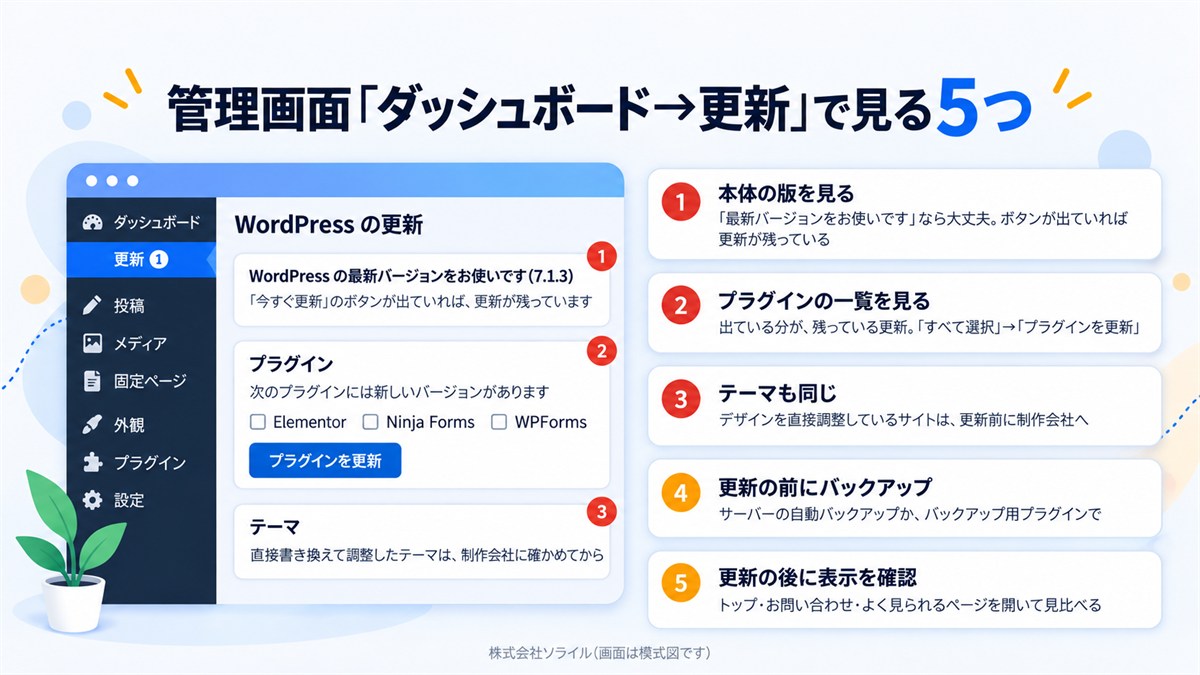
管理画面にログインし、左のメニューの「ダッシュボード」→「更新」を開いてください。
この1画面で今月の確認はほぼ済みます。
- 一番上に「WordPressの最新バージョンをお使いです(7.1.3)」と出ていれば、本体は大丈夫です。「今すぐ更新」のボタンが出ていれば、更新が残っています
- その下の「プラグイン」の欄に一覧が出ていれば、更新が残っているプラグインです。「すべて選択」→「プラグインを更新」で入れられます
- 「テーマ」の欄も同じです。ただし、テーマを直接書き換えてデザインを調整しているサイトは、更新すると調整が消えることがあるため、制作会社に確かめてから更新してください
- 更新の前に、バックアップを取ってください。サーバーの自動バックアップか、バックアップ用のプラグインで構いません
- 更新したら、トップページ・お問い合わせページ・よく見られているページを開いて、表示が変わっていないかを確かめてください
「更新ボタンを押すのが不安」という方は、無理に押さなくて大丈夫です。
更新が残っていることが分かるだけでも、次の一歩につながります。
6. ソライルの保守では、今月こう対応しました
弊社の保守サービスでは、次の対応を行いました。
- 7.1.1・7.1.2の公開を受けて、保守対象のサイトの本体更新を行い、系統の古いサイトはその系統の修正版に揃えました
- 更新の前に、サイト全体とデータベースのバックアップを取り、更新後にページの表示を1ページずつ確かめました
- プラグインは1件ずつ更新し、そのつど表示に影響が出ていないかを確かめました
- サーバーのPHPが古いサイトは、動かなくなるおそれのある更新を見送り、PHPを上げる時期をお客様と相談しています
- 対応の内容は、月次報告でお客様にお伝えしました
毎月必ずサイトを確認し、月次報告をメールにてお送り致します(月次報告はスタンダードプラン以上が対象で、ライトプランではオプションで追加できます)。
お客様が何もしなくても、「今月はこの脆弱性を確認し、対応した」と分かるようにしています。
7. 更新ボタンを押すのが不安なら、まずはご相談ください
弊社は、Webの困りごとをまとめてご相談いただける専門家として、ホームページの制作・保守・検索対策を、代表が直接お引き受けしています。
「更新が残っているが押していいか分からない」「PHPを上げると何が起きるか不安」という段階で構いません。
「こんな状態なのですが、相談できますか」くらいの気持ちで、お問い合わせからお声がけください。
初回のご相談は無料で、全国オンラインで対応しています。
保守サービスの内容は「ホームページ保守」のページにまとめています。
脆弱性の基本は「WordPressの脆弱性とは」、保守の全体像は「WordPress保守とは?」の記事でご案内しています。
来月も、同じ形でお届けします。
関連記事
前の記事
Contact Form 7でメールが届かない原因と直し方|確かめる順番と、問い合わせを取りこぼさない備え【2026年版】
次の記事
ウェブアクセシビリティと中小企業のホームページ|2024年の法改正で義務になったこと・ならないこと、何から手を付けるか【2026年版】