WordPressの脆弱性とは|なぜ多いのか、確かめ方と対策の優先順位【2026年版】
公開日:2024.03.06 更新日:2026.10.26
- Webサイト保守
- WordPress
記事の監修
IT・WEB集客の専門家
波多野 明仁(Akihito Hatano)
WEB業界歴20年以上。大学生の頃に約50サイトを制作・運営して収益化。ITシステム開発会社でSEを6年間経験したのち独立。東証プライム企業をはじめ、これまでに4,000サイト以上を改善。自社メディアの制作・運営で培ったアクセスアップのノウハウを、クライアント企業のWEB集客に活かしている。1年でアクセス数が715倍になった企業、売上が25倍になった企業など、法人実績多数。
こんにちは、株式会社ソライルの波多野です。
「WordPressは脆弱性が多いから危ない」。「脆弱性が見つかったとニュースで見たけれど、うちのサイトは大丈夫?」。
こうしたご相談を、よくいただきます。結論から言うと、WordPressそのものが危ないわけではありません。弱点のほとんどは、あとから追加するプラグインにあり、きちんと更新と整理をしていれば、多くの攻撃は防げます。
この記事では、次の順にご案内します。
- WordPressの脆弱性とは何か
- なぜ多いと言われるのか(実際の数字)
- 脆弱性を放っておくと起きること
- 自分のサイトに当てはまるかの確かめ方
- 対策の優先順位
- 攻撃を受けたかもしれないときの対応
※2026年9月:最新の調査の数字、自分のサイトの確かめ方、対策の優先順位、よくある質問を加えて、全面的に書き直しました。
WordPressの脆弱性とは
脆弱性(ぜいじゃくせい)とは、プログラムの中にある、セキュリティ上の弱点のことです。作った人が意図していない使い方をされると、外から管理画面に入られたり、ページを書き換えられたりする「穴」になります。
WordPressのサイトは、次の4つでできています。脆弱性は、このどこにでも見つかる可能性があります。
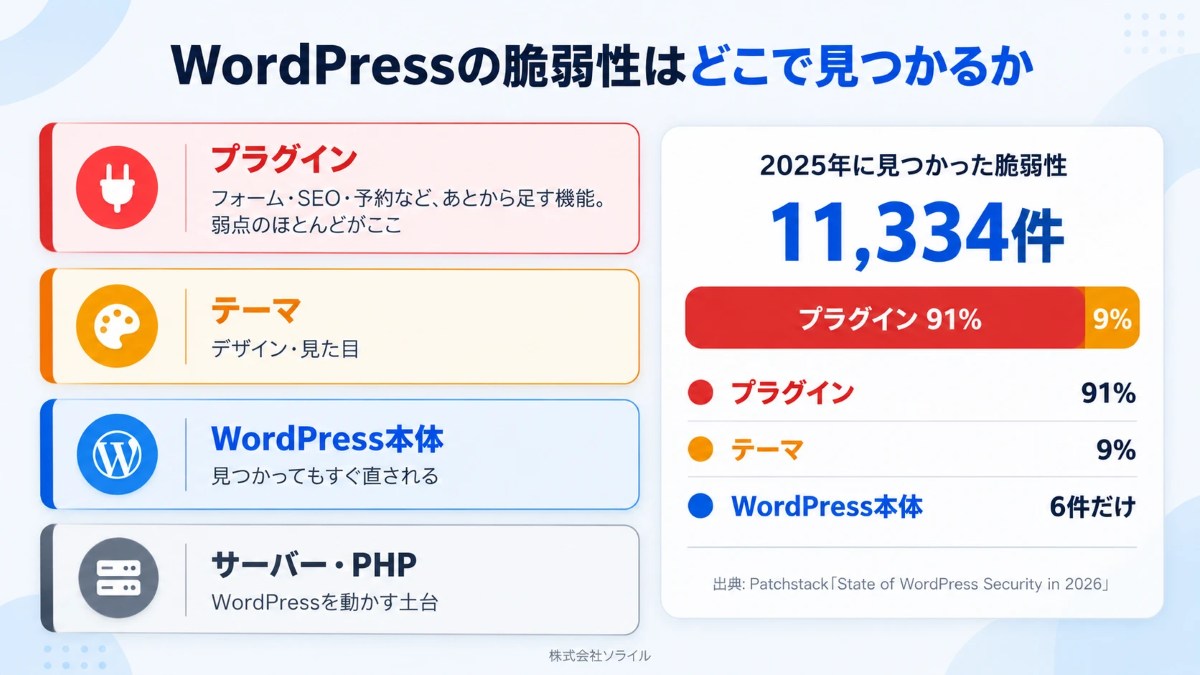
| 場所 | 中身 | 弱点が見つかったとき |
|---|---|---|
| WordPress本体 | 管理画面や記事の仕組み | 開発チームがすぐに更新版を出す。小さな更新は自動で入ることが多い |
| プラグイン | お問い合わせフォーム、SEO、予約など、あとから足す機能 | 作った人や会社が更新版を出す。出ないまま放置されることもある |
| テーマ | デザインや見た目 | 作った会社が更新版を出す。制作会社が独自に作ったものは、その会社が直す |
| サーバーとPHP | WordPressを動かす土台 | サーバー会社や、PHPのバージョンを上げることで手当てする |
よく見つかる脆弱性の種類
名前は難しいですが、中身は次のようなものです。
- クロスサイトスクリプティング(XSS):ページに悪いプログラムを埋め込まれ、見た人のブラウザで動かされる
- SQLインジェクション:データベースに不正な命令を送られ、情報を抜き取られたり書き換えられたりする
- 権限の昇格:本来は投稿者の権限しかない人が、管理者の操作をできてしまう
- ファイルのアップロード:画像などのふりをした不正なファイルを置かれ、サーバーの中で動かされる
どれも、更新版を入れれば直ることがほとんどです。
なぜWordPressは脆弱性が多いと言われるのか
WordPressのセキュリティを調べている海外の会社Patchstackの報告では、2025年の1年間に、WordPressまわりで11,334件の脆弱性が見つかりました。そのうち91%がプラグイン、9%がテーマで、WordPress本体で見つかったのは6件だけでした。
(参照:Patchstack「State of WordPress Security in 2026」)
つまり、「WordPressは脆弱性が多い」というときの中身は、ほとんどがプラグインです。多く見つかる理由は、次の3つです。
- 使っているサイトがとても多い
世界中で使われているため、攻撃する側にとって「1つの弱点で多くのサイトを狙える」相手になります。 - プラグインの数が多く、作り手もさまざま
公式に登録されているだけでも数万のプラグインがあり、大きな会社が作ったものから、個人が作ったものまで混ざっています。 - 中身が公開されていて、調べる人も多い
プログラムの中身を誰でも見られるため、弱点を探す研究者も多く、見つかった数がそのまま件数に表れます。
注意したいのは、同じ報告で「46%の脆弱性は、公表の時点で作り手から修正版が出ていなかった」とされていることです。更新を待っていても直らないプラグインがあるため、「更新する」だけでなく、「使うプラグインを選ぶ」「使わないものを消す」ことが大切になります。
脆弱性を放っておくと起きること
脆弱性を突かれると、次のような被害が起きます。
- ページの書き換え(改ざん)
知らない文章やリンクが入る、見た人が別のサイトへ飛ばされる。 - 検索結果がおかしくなる
Googleの検索結果に、自社の名前で無関係な商品のページが表示される。 - 管理画面に入れなくなる
管理者のアカウントを書き換えられ、ログインできなくなる。 - お問い合わせの情報が漏れる
フォームやデータベースに入っている、お客様の名前やメールアドレスが抜き取られる。 - 知らないうちに加害者になる
自社のサイトから、見た人にウイルスを配ったり、迷惑メールを送ったりしてしまう。
どれも、サイトを見ただけでは気づきにくいのが困ったところです。お客様や取引先からの連絡で初めて気づく、ということも少なくありません。改ざんの確かめ方は「ホームページが改ざんされている?」の記事でご案内しています。
自分のサイトに当てはまるかの確かめ方
難しい道具を使わなくても、次の4つで、おおよその状態は分かります。
- 管理画面の「更新」を開く
WordPress本体、プラグイン、テーマに、更新が止まっているものがないかを見ます。たくさん溜まっているなら、それだけで危険な状態です。 - プラグインの一覧で「最終更新日」を見る
プラグインの詳細から、作り手が最後に更新した日が分かります。1年以上更新されていないものは、入れ替えを考えます。 - 「ツール」→「サイトヘルス」を開く
WordPressが自分で、古いPHPや使っていないテーマなどを教えてくれます。 - 脆弱性の情報を調べる
使っているプラグインの名前で、脆弱性の情報を集めたサイト(国内ならJVN iPedia、海外ならWPScanやPatchstackのデータベース)を検索します。
サイトヘルスの見方は「WordPressのサイトヘルスでサイトの健康状態を確認する方法」の記事でご案内しています。
脆弱性のニュースを見たときの、3つの確かめ方
「WordPressのプラグインに脆弱性が見つかりました」というニュースや、サーバー会社からの注意喚起は、毎月のように届きます。
全部に慌てる必要はありません。大切なのは、自分のサイトに関係があるかを早く見分けることです。
まず、ニュースが「WordPress本体」「プラグイン」「テーマ」「サーバー側のプログラム(PHPなど)」のどこの話かを見ます。
どこの話かによって、確かめる場所が変わります。
ステップ1:同じ名前のものが入っているかを見る
ニュースに出ている名前を控え、管理画面の「プラグイン」と「外観」→「テーマ」の一覧に、同じ名前のものがあるかを見ます。
よく似た名前の別のプラグインもあるため、作っている人や会社の名前まで見比べると間違えにくくなります。
一覧になければ、そのニュースは基本的に関係ありません。
ステップ2:使っている版が、対象に含まれるかを見る
一覧にあった場合は、使っている版(バージョン)を見ます。
ニュースには、多くの場合「○.○以前の版が対象」「○.○で修正済み」と書かれています。
使っている版が修正済みの版と同じか新しければ、対応は済んでいます。
ステップ3:更新する。直った版がなければ止める
対象の版を使っていたら、バックアップを取ってから更新します。
直った版がまだ出ていない、または開発が終わっているプラグインは、停止して、代わりの方法を探します。お問い合わせフォームなど、止めると困るものは、代わりを決めてから入れ替えます。
PHPなどサーバー側の話は、レンタルサーバーなら、サーバー会社が対応することがほとんどです。サーバー会社のお知らせで、対応が済んでいるかを確かめます。
対象の版を長く使っていた場合は、更新したうえで、知らない管理者ユーザーが増えていないか、見覚えのないページがないかも確かめてください。おかしな点があれば、次の「攻撃を受けたかもしれないときは」の章の順に進めます。
対策の優先順位
対策はたくさんありますが、効き目の大きい順に並べると、次のとおりです。上から順に、できるところまで進めてください。
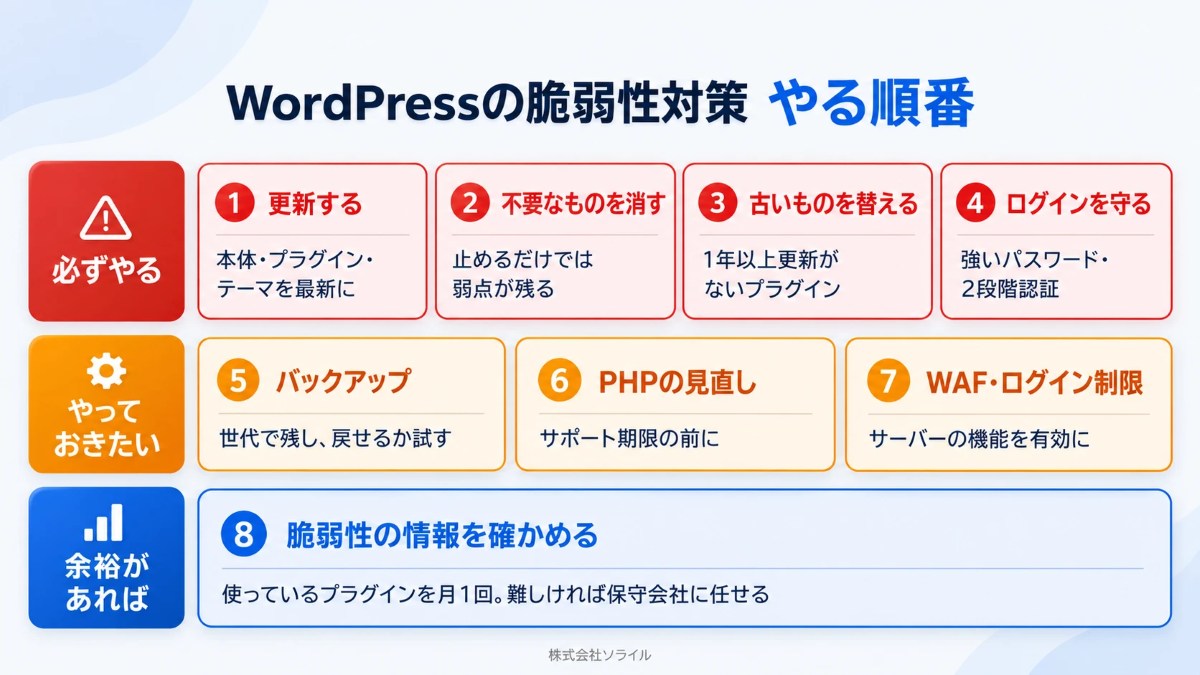
【必ずやる】1. WordPress本体・プラグイン・テーマを更新する
見つかった脆弱性のほとんどは、更新版を入れれば直ります。いちばん効き目があり、いちばん基本の対策です。
- 本体の小さな更新(最後の数字が変わるもの)は、自動で入る設定のままにしておく
- プラグインは、1つずつ更新し、そのたびに表示やフォームを確かめる
- 「セキュリティ修正」と書かれた更新は、後回しにしない
更新の手順と、失敗したときの戻し方は「WordPressのアップデートの注意点」の記事でご案内しています。
【必ずやる】2. 使っていないプラグインとテーマを消す
止めているだけのプラグインでも、ファイルが残っていれば、弱点が残ることがあります。使っていないものは、止めるだけでなく消してください。テーマも、使っているもの1つと、予備の標準テーマ1つを残して、ほかは消して構いません。
【必ずやる】3. 更新が止まったプラグインを入れ替える
長く更新されていないプラグインや、公式の一覧から消えたプラグインは、弱点が見つかっても直らない可能性があります。同じ役割の、更新が続いているプラグインへの入れ替えを考えます。入れ替えるときは、先にバックアップを取ってから行います。
【必ずやる】4. 管理画面のログインを守る
脆弱性がなくても、パスワードを当てられてしまえば、管理画面に入られます。
- 「admin」など推測されやすいユーザー名を使わない
- 長く、ほかで使っていないパスワードにする
- 2段階認証を入れる
- 退職した人や、以前の制作会社のアカウントを残さない
【やっておきたい】5. バックアップを世代で残す
どれだけ対策しても、攻撃を完全に防ぐことはできません。万一のときに戻せるよう、バックアップをいくつかの世代で残し、本当に戻せるかを試しておきます。詳しくは「WordPressのバックアップ」の記事でご案内しています。
【やっておきたい】6. PHPのバージョンを見直す
WordPressを動かすPHPにも、サポートの期限があります。期限が切れた古いPHPは、弱点が見つかっても直されません。年に1〜2回、サーバーの管理画面でPHPのバージョンを確かめます。
【やっておきたい】7. WAFとログイン制限を使う
多くのレンタルサーバーには、「WAF」と呼ばれる、不正な通信を止める機能がついています。サーバーの管理画面で、有効になっているかを確かめてください。あわせて、管理画面にログインできる国や回数を制限すると、外からの総当たりを減らせます。
【余裕があれば】8. 脆弱性の情報を定期的に確かめる
使っているプラグインの脆弱性情報を、月に1回ほど確かめます。自社で見るのが難しければ、保守会社に任せるのが現実的です。
以前よく言われていた対策について
ログインURLの変更や、表示される名前(ニックネーム)の変更も、攻撃を受けにくくする効果はあります。ただし、これだけで脆弱性が防げるわけではありません。上の1〜4ができていることが前提です。
攻撃を受けたかもしれないときは
次のようなことがあれば、攻撃を受けている可能性があります。
- 知らない管理者アカウントが増えている
- 見覚えのないファイルやプラグインがある
- 検索結果に、無関係な文章が表示される
- サーバー会社から「不正なファイルがある」と連絡が来た
まず、慌ててファイルを消したり、バックアップで上書きしたりしないでください。どこから入られたかが分からなくなり、同じ穴から何度も入られることがあります。パスワードを変え、状況を記録したうえで、専門の会社に相談するのが近道です。
WordPressのマルウェアの見つけ方と取り除き方は「WordPressを狙ったマルウェアの実例とその除去方法」の記事でご案内しています。すぐに対応が必要なときは、「ホームページのトラブル対応」のページからご相談ください。
自社でやるか、任せるか
1〜4の「必ずやる」対策は、WordPressに慣れた担当者がいれば、自社でも行えます。一方で、次のような場合は、保守会社に任せたほうが安全です。
- 更新のたびに、表示が崩れないか不安になる
- プラグインが多く、どれが必要か分からない
- 担当者が異動や退職で替わる
- 脆弱性の情報まで追う時間がない
判断の基準は「WordPress保守は自分でできる?」の記事で、保守で毎月行うことは「WordPress保守で毎月やること」の記事でご案内しています。
ソライルのWordPress保守
弊社のホームページ保守サービス(料金・プラン)では、スタンダードプラン以上で、脆弱性への対策として、次の作業を毎月行っています。
- WordPress本体・プラグインの更新と、更新後の確認
- 専門のセキュリティソフトでの見張りと、警告が出たときの原因調査と対策
- 使っていないプラグインの整理のご提案
- サーバーとデータベースのバックアップ(基本は月1回・3世代。弊社のサーバーでお預かりしている場合は毎日)
- 作業の内容を、毎月の業務報告でお知らせ
更新の作業で起きた不具合は、無償で直します。他社が作ったサイトでも、お引き受けしています。
改ざん・乗っ取りなどでお困りのときは、「ホームページのトラブル対応」のページもご覧ください。
よくある質問
Q. WordPressは、ほかの作り方より危ないのですか?
A. WordPress本体で見つかる脆弱性はごくわずかで、すぐに直されます。弱点のほとんどはプラグインにあるため、更新と整理を続けていれば、ほかの作り方と比べて特別に危ないわけではありません。
Q. 脆弱性が見つかったプラグインを使っていたら、すぐに被害にあいますか?
A. すぐに被害にあうとは限りません。ただ、公表されると攻撃する側にも知られるため、更新版が出ていればすぐに更新し、出ていなければ止めて入れ替えを考えてください。
Q. セキュリティのプラグインを入れておけば大丈夫ですか?
A. 見張りやログイン制限には役立ちますが、ほかのプラグインの弱点そのものは直せません。更新と、使わないものを消すことが先です。
Q. 自動更新にしておけば、対策はいりませんか?
A. 本体の小さな更新は自動で問題ありません。プラグインの自動更新は便利ですが、更新で表示が崩れても気づきにくいので、更新後に表示を確かめる仕組みが必要です。修正版が出ていないプラグインは、自動更新でも直りません。
Q. 小さな会社のサイトでも狙われますか?
A. はい。攻撃の多くは、弱点のあるサイトを機械で探して自動で行われるため、会社の大きさは関係ありません。むしろ、更新が止まりがちな小さなサイトが狙われやすいです。
関連記事