SSL/TLS対応とは?仕組み・証明書の選び方・導入手順と、期限切れを防ぐ運用【レンタルサーバー編】
公開日:2021.01.21 更新日:2026.10.24
- SSL
- Webサイト保守
- Web集客コンサルティング
記事の監修
IT・WEB集客の専門家
波多野 明仁(Akihito Hatano)
WEB業界歴20年以上。大学生の頃に約50サイトを制作・運営して収益化。ITシステム開発会社でSEを6年間経験したのち独立。東証プライム企業をはじめ、これまでに4,000サイト以上を改善。自社メディアの制作・運営で培ったアクセスアップのノウハウを、クライアント企業のWEB集客に活かしている。1年でアクセス数が715倍になった企業、売上が25倍になった企業など、法人実績多数。
こんにちは、株式会社ソライルの波多野です。
「自社のサイトを開くと『保護されていない通信』と出る」「制作会社から『SSLの期限が切れます』と連絡が来たが、何のことか分からない」。
SSL/TLSについてのご相談は、今もよくいただきます。
SSL/TLSは、ホームページを見る人とサーバーのあいだの通信を暗号化する仕組みです。
今はほとんどのレンタルサーバーで無料で使えるようになり、導入そのものは難しくありません。
ところが、「対応したつもりが一部のページだけだった」「証明書の期限が切れてサイトに警告が出た」というトラブルは、今も起きています。
この記事では、次の順にご案内します。
- SSL/TLSとは何か(SSL・TLS・HTTPSの関係)
- なぜ対応が必要か
- 自社サイトが対応済みか、自分で確かめる3つ
- 証明書の種類と、無料・有料の違い、選び方
- レンタルサーバーでの導入手順
- 常時SSL化で忘れがちな5つ
- 期限切れを防ぐ運用
※2026年10月:レンタルサーバーで会社サイトを運用している方向けに、「自分で確かめる方法」「無料と有料の違い」「常時SSL化の落とし穴」「期限切れを防ぐ運用」を加え、SSLプランの比較記事の内容も取り込んで全面的に書き直しました。
1. SSL/TLSとは
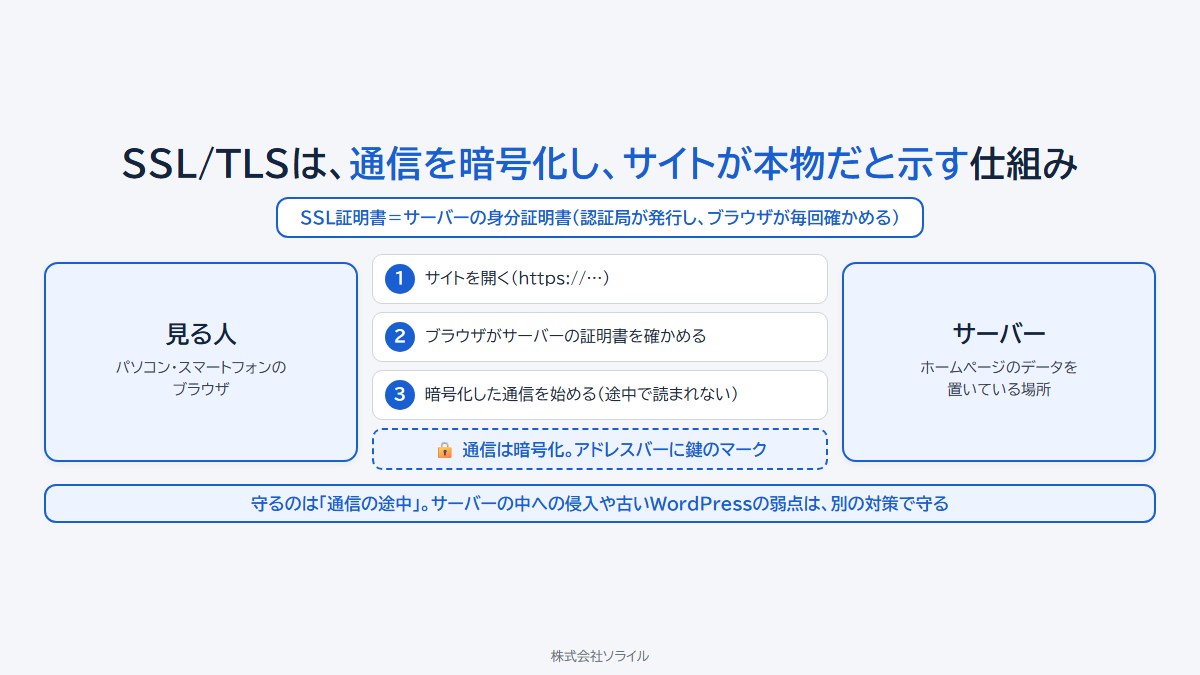
SSL/TLSとは、ホームページを見ている人のパソコンやスマートフォンと、ホームページのデータを置いているサーバーとのあいだの通信を、暗号化する仕組みです。
暗号化されていると、途中で通信をのぞかれても、中身を読み取れません。
SSLとTLSの違い
もともとは「SSL(Secure Sockets Layer)」という名前の仕組みでした。
その後、弱点を直した新しい規格が「TLS(Transport Layer Security)」として作られ、今使われているのはTLSです。
ただ、「SSL」という呼び名が広まっているため、「SSL化」「SSL証明書」と呼ぶのが一般的です。
この記事でも、呼び名は「SSL」とし、実際に動いているのはTLSだとご理解ください。
HTTPSとの関係
SSLに対応したホームページは、URLが「https://」で始まります。
対応していないと「http://」のままで、ブラウザのアドレスバーに「保護されていない通信」と表示されます。
「s」が付いているかどうかが、対応の目印です。
SSL証明書とは
SSLを使うには、「SSL証明書(SSLサーバー証明書)」という、サーバーの身分証明書のようなものが必要です。
証明書は「認証局」と呼ばれる機関が発行し、「このサイトは確かにこのドメインの持ち主が運営している」ことを示します。
ブラウザは、サイトを開くたびにこの証明書を確かめ、問題がなければ鍵のマークを表示して、暗号化した通信を始めます。
2. なぜ対応が必要か
SSLに対応していないと、次の3つのことが起きます。
| 起きること | 具体的には |
|---|---|
| ブラウザが警告を出す | アドレスバーに「保護されていない通信」と表示され、見る人が不安になる。お問い合わせフォームに入力する手が止まる |
| 入力内容が読み取られるおそれがある | フォームに入力した名前・メールアドレス・住所が、途中で盗み見られたり書き換えられたりする可能性がある |
| 検索結果で不利になる | Googleは、SSLに対応しているサイトを検索結果で優遇することを公表している。対応していないこと自体が、順位の足を引っ張る |
さらに、SSL証明書は「このサイトは本物か」を示す役目もあります。
偽物のサイト(フィッシングサイト)と見分けてもらうためにも、会社のサイトには欠かせません。
ただ、SSLに対応すればセキュリティが万全になる、というものではありません。
SSLが守るのは「通信の途中」だけで、サーバーの中に侵入されたり、古いWordPressの弱点を突かれたりすることは防げません。
サイト全体の守り方は「ホームページの仕組みをやさしく解説」と「ホームページが改ざんされている?」の記事をご覧ください。
3. 自社サイトが対応済みか、自分で確かめる3つ
外部のツールを使わなくても、ブラウザがあれば自分で確かめられます。
確かめること1 アドレスバーに鍵のマークが出ているか
自社サイトのトップページを開き、アドレスバーを見ます。
鍵のマーク(または「https://」の表示)が出ていれば、そのページはSSLに対応しています。
「保護されていない通信」と出る場合は、未対応か、設定に問題があります。
確かめること2 すべてのページがhttpsで開くか
トップページだけでなく、お問い合わせフォーム、会社概要、ブログの記事など、いくつかのページを開いて、すべてに鍵のマークが出るかを確かめます。
あわせて、アドレスバーに「http://」から始まる自社のURLを打ち込んでみてください。
自動で「https://」のページに切り替われば、正しく設定されています。
「http://」のまま表示される場合は、6章の「リダイレクト」の設定が足りません。
確かめること3 証明書の期限がいつか
鍵のマークをクリックすると、「この接続は保護されています」といった表示と、証明書の情報を見るメニューが出ます。
証明書の「有効期限」を確かめてください。
期限が近いのに自動更新の設定がない場合は、7章の運用を見直します。
3つとも問題がなければ、対応は済んでいます。
どれかに引っかかる場合は、次の章から順にご覧ください。
4. 証明書の種類と選び方
SSL証明書には、認証の厳しさで3つの種類があります。
どれを使っても、通信の暗号化の強さは同じです。
違うのは、「サイトの運営者をどこまで確認して発行するか」です。
| 種類 | 確認すること | 取得できる人 | 費用感 | 向いているサイト |
|---|---|---|---|---|
| ドメイン認証(DV) | ドメインの持ち主であること | 個人・法人 | 無料〜年数千円 | 会社案内のサイト、ブログ、LP |
| 企業認証(OV) | ドメインに加えて、会社が実在すること(登記などで確認) | 法人のみ | 年数万円〜 | 会員登録や個人情報の入力が多いサイト |
| EV認証 | 企業認証より厳しい審査(所在地・担当者の確認など) | 法人のみ | 年十数万円〜 | ネット銀行、大きなネットショップなど |
無料の証明書と有料の証明書の違い
今は、多くのレンタルサーバーで、ドメイン認証の証明書を無料で使えます(「Let’s Encrypt」などの仕組みを使ったものです)。
「無料だと安全性が低いのでは」と心配される方もいますが、暗号化の強さは有料と変わりません。
| 無料の証明書 | 有料の証明書 | |
|---|---|---|
| 認証の種類 | ドメイン認証のみ | ドメイン認証・企業認証・EV認証から選べる |
| 有効期間 | 90日ほど(サーバーが自動で更新) | 1年以内(更新の手続きが必要) |
| 保証・サポート | なし | 認証局の保証やサポートがある |
| 向いている場合 | 会社案内のサイト、ブログ、お問い合わせフォームがあるサイト | 会員情報や決済を扱うサイト、取引先から企業認証を求められる場合 |
中小企業の会社案内のサイトであれば、レンタルサーバーの無料の証明書で十分なことがほとんどです。
会員登録や決済を扱うサイト、金融・医療など信頼性が特に求められる業種では、企業認証以上を検討してください。
複数のサイトやサブドメインがある場合
本サイトのほかに、採用サイトやブログを別のドメインやサブドメイン(例:recruit.example.co.jp)で運営している場合は、それぞれに証明書が必要です。
有料の証明書には、複数のドメインをまとめて守る「マルチドメイン証明書」や、同じドメインのサブドメインをまとめて守る「ワイルドカード証明書」があります。
レンタルサーバーの無料の証明書は、サブドメインごとに個別に設定できることが多いので、まずサーバーの管理画面で確かめてください。
選び方の目安
- まず、レンタルサーバーの無料の証明書で対応できるかを確かめる(多くの会社サイトはこれで足りる)
- 会員情報・決済を扱う、または取引先の要件がある場合は、企業認証以上の有料の証明書を選ぶ
- 複数のサイト・サブドメインがある場合は、それぞれに証明書を付けるか、マルチドメイン・ワイルドカードの証明書を検討する
- 証明書の料金は発行会社と認証の種類で変わる。初年度だけでなく2年目以降の更新料も比べる
5. レンタルサーバーでの導入手順
無料の証明書を使う場合(多くの会社サイトはこちら)
レンタルサーバーの無料の証明書は、管理画面で数回クリックするだけで設定できます。
サーバー会社によって画面は違いますが、流れは共通です。
- サーバーの管理画面にログインし、「SSL設定」「独自SSL」などのメニューを開く
- 対象のドメインを選び、無料のSSL(独自SSL)を「設定する」「有効にする」にする
- 数分〜1時間ほど待つ(設定が反映されるまで時間がかかることがある)
- ブラウザで「https://自社のURL」を開き、鍵のマークが出ることを確かめる
- 6章の「常時SSL化」の設定を行う
ドメインをサーバーとは別の会社で管理している場合、ドメインの設定(DNS)がそのサーバーに向いていないと、無料の証明書を設定できません。
設定できないときは、ドメインの向き先を先に確かめてください。
有料の証明書を使う場合
企業認証以上の証明書や、サーバー会社が扱っていない認証局の証明書を使う場合は、次の流れになります。
- サーバーの管理画面で「CSR」(証明書の申請に使うデータ)を作る
- 認証局(または販売会社)のサイトで、証明書を申し込む
- 認証局の審査を受ける(ドメイン認証はメールやDNSで確認。企業認証は登記情報や電話での確認が加わる)
- 発行された証明書を、サーバーの管理画面から設置する
- ブラウザで鍵のマークを確かめ、常時SSL化の設定を行う
企業認証以上は、審査に数日〜2週間ほどかかります。
期限切れの直前に申し込むと間に合わないことがあるので、更新は1か月前には始めてください。
6. 常時SSL化で忘れがちな5つ
証明書を設定しただけでは、サイト全体がhttpsになるわけではありません。
「全ページをhttpsで表示し、httpでアクセスされてもhttpsに切り替える」状態にすることを「常時SSL化」と呼びます。
このときに忘れがちなことが5つあります。
| 忘れがちなこと | 何が起きるか | すること |
|---|---|---|
| 1 httpからhttpsへの転送(リダイレクト) | 古いURLでアクセスした人が、警告の出るページを見る。検索結果の評価が分散する | サーバーの管理画面の設定、または .htaccess で転送を設定する |
| 2 サイト内のリンクと画像のURL | 本文中の画像やリンクが「http://」のままだと、ページ全体に警告が出る(混在コンテンツ) | WordPressなら設定の「サイトアドレス」をhttpsに変え、本文中のURLを置き換える |
| 3 Googleの解析ツールの登録 | Search Console・Googleアナリティクスの登録がhttpのままで、データが取れない | httpsのURLで登録し直す |
| 4 名刺・パンフレット・SNSのURL | 印刷物やSNSのプロフィールが「http://」のまま | 転送を設定していれば実害は少ないが、次の印刷時に直す |
| 5 外部から読み込んでいる部品 | 地図・動画・フォーム・広告などの埋め込みがhttpだと、警告が出る | 埋め込みコードをhttpsのものに差し替える |
とくに2の「混在コンテンツ」は、見落としやすい落とし穴です。
証明書を設定したのに「保護されていない通信」が消えない場合は、ほとんどがこれです。
ブラウザの開発者ツール(F12キー)の「コンソール」に、httpのまま読み込んでいる画像やファイルが一覧で出るので、それを順に直します。
7. 期限切れを防ぐ運用
SSL証明書には有効期限があり、切れると、サイトを開いた人全員に「この接続ではプライバシーが保護されません」といった大きな警告が出ます。
サイトは動いているのに、見る人はほぼ全員が引き返します。
「サイトが消える3か所の期限」のひとつで、ご相談も多い原因です。
有効期間は、これから短くなっていきます
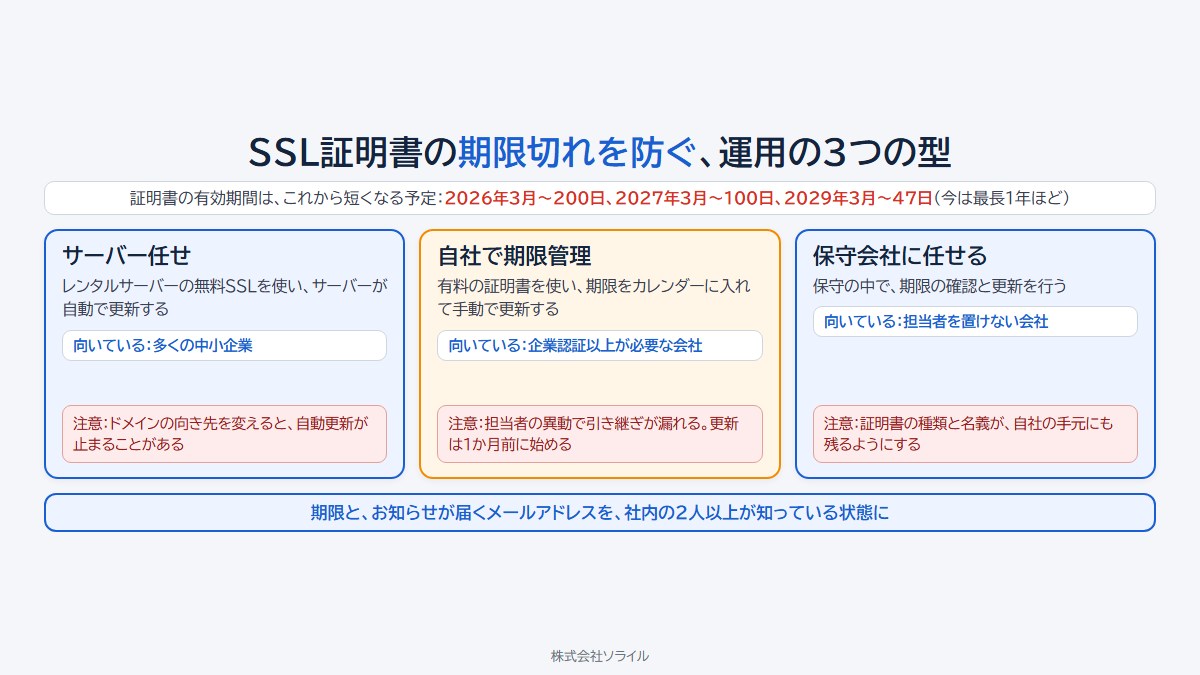
証明書の有効期間は、現在は最長1年ほどですが、ブラウザと認証局の取り決めで、2026年3月以降は最長200日、2027年3月以降は100日、2029年3月以降は47日へと、段階的に短くなる予定です。
手作業で更新している会社は、更新の回数が年に数回から十数回に増えます。
「自動更新の仕組みに乗せる」ことが、これからの前提になります。
運用の3つの型
| 型 | 仕組み | 向いている会社 | 気をつけること |
|---|---|---|---|
| サーバー任せ | レンタルサーバーの無料SSLを使い、サーバーが自動で更新する | 多くの中小企業 | ドメインの向き先を変えると自動更新が止まることがある |
| 自社で期限管理 | 有料の証明書を使い、期限をカレンダーに入れて手動で更新する | 企業認証以上が必要な会社 | 担当者の異動で引き継ぎが漏れる。更新は1か月前に始める |
| 保守会社に任せる | 保守の中で、期限の確認と更新を行う | 担当者を置けない会社 | 証明書の種類と名義が自社の手元にも残るようにする |
期限切れを防ぐ3つの習慣
- 証明書の有効期限と、更新のお知らせが届くメールアドレスを、社内の2人以上が知っている状態にする
- 年に一度、3章の方法で「全ページがhttpsか」「期限はいつか」を確かめる
- ドメインやサーバーを移したときは、SSLも必ず設定し直す(移転で切れるケースが多い)
サーバーやドメインの期限とあわせた管理の方法は「サイトが消える3か所の期限」の記事でご案内しています。
サイトの状態を自動で見張る方法は「ホームページのサーバー監視とは」をご覧ください。
8. ソライルのSSL対応
弊社のホームページ保守では、SSLを「設定して終わり」にせず、運用の中で確かめています。
- 毎月必ずサイトを確認し、全ページがhttpsで表示されているか、証明書の期限が切れていないかを見ます
- 無料の証明書の自動更新が止まっていないか、ドメインやサーバーの変更の際にSSLが外れていないかを確かめます
- 企業認証以上の証明書が必要な場合は、選び方から申し込み・設置までを代行します
- 毎月、月次報告をメールにてお送り致します(月次報告はスタンダードプラン以上が対象です。ライトプランはオプションで追加できます)
保守の内容と料金は「ホームページ保守サービス(料金・プラン)」のページでご案内しています。
「いま警告が出ていて困っている」という方は、保守のご契約がなくても「ホームページのトラブル対応」でご相談を受け付けています。
サーバーの管理全般については「サーバー保守・サーバー管理とは」の記事もご覧ください。
9. SSL/TLS対応とは、まとめ
- SSL/TLSは、通信を暗号化し、サイトが本物であることを示す仕組み。今動いているのはTLSで、呼び名はSSLのまま
- 対応していないと、ブラウザの警告・入力内容の盗み見・検索順位の不利が起きる
- 対応済みかは、鍵のマーク・全ページがhttpsか・証明書の期限、の3つで自分で確かめられる
- 証明書は3種類。暗号化の強さは同じで、違うのは運営者の確認の厳しさ。会社案内のサイトなら、レンタルサーバーの無料の証明書で足りることが多い
- 常時SSL化では、リダイレクト・混在コンテンツ・解析ツールの登録・印刷物・外部の埋め込みの5つを忘れずに
- 有効期間はこれから短くなる。自動更新に乗せるか、期限を2人以上で管理する
「対応しているつもりだが、本当に大丈夫か分からない」というときは、お気軽にご相談ください。
全ページの状態と証明書の期限を確かめるところからお手伝いします。
よくある質問
Q. SSLとTLSは、どちらが正しい呼び方ですか?
A. 今動いている仕組みはTLSです。SSLは古い規格の名前ですが、呼び名として広まっているため、「SSL化」「SSL証明書」という言い方が一般的に使われています。どちらで呼んでも、指しているものは同じです。
Q. 無料のSSL証明書で、会社のサイトは大丈夫ですか?
A. 会社案内やブログ、お問い合わせフォームがあるサイトなら、多くの場合は無料のドメイン認証の証明書で十分です。暗号化の強さは有料と変わりません。会員情報や決済を扱うサイト、取引先から企業認証を求められる場合は、有料の企業認証以上を検討してください。
Q. SSLを設定したのに「保護されていない通信」が消えません。なぜですか?
A. ページの中の画像やリンク、埋め込みが「http://」のまま読み込まれている「混在コンテンツ」が原因であることがほとんどです。ブラウザの開発者ツールのコンソールで、httpのまま読み込んでいるものを確かめて直してください。httpからhttpsへの転送が未設定の場合もあります。
Q. SSL証明書の期限が切れると、どうなりますか?
A. サイトを開いた人全員に、「この接続ではプライバシーが保護されません」といった大きな警告が表示され、ほとんどの人が引き返します。サイトのデータは消えませんが、お問い合わせや注文は止まります。証明書を更新すれば、すぐに元に戻ります。
Q. SSL証明書の有効期間が短くなると聞きました。何をすればいいですか?
A. 2026年以降、証明書の有効期間は段階的に短くなる予定です。レンタルサーバーの無料の証明書を使っている場合は、サーバーが自動で更新するので、自動更新が止まっていないかを年に一度確かめれば大丈夫です。有料の証明書を手動で更新している場合は、自動更新に対応した方法への切り替えを、サーバー会社や保守会社に相談してください。
関連記事